
دنیا امنیت سایبری همیشه جای امنی نیست، و ممکن است کسانی که به دنبال یادگیری هک هستند، خودشان قربانی هکرهای حرفهای شوند.
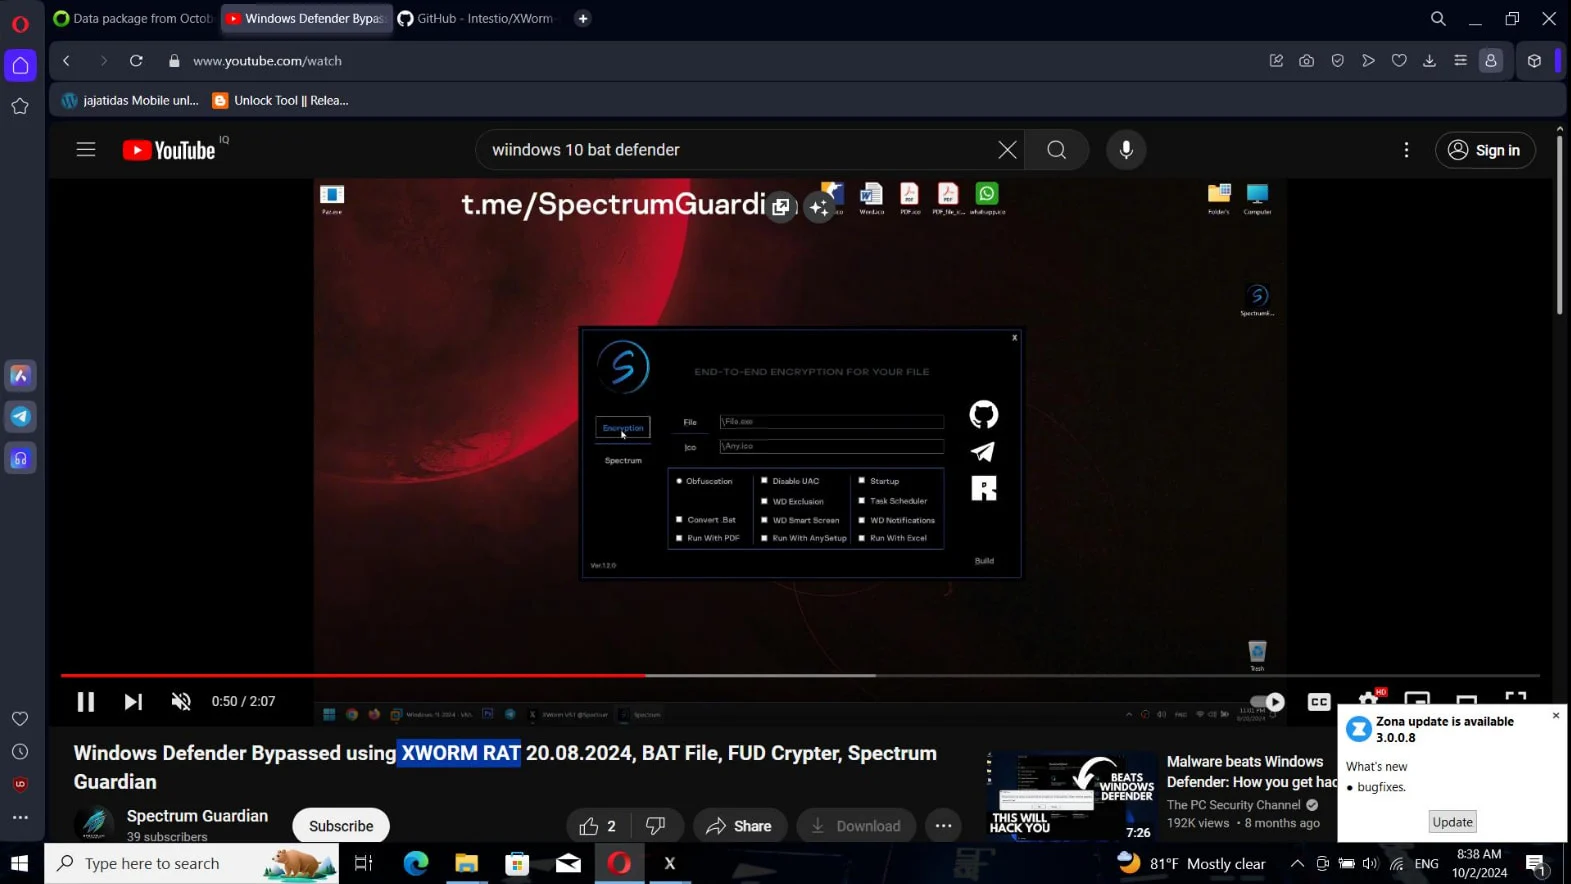
بهتازگی، یک هکر با انتشار نسخهای جعلی از سازنده بدافزار XWorm RAT، بیش از ۱۸,۰۰۰ کاربر ناآگاه را هدف قرار داد. این ابزار جعلی که در پلتفرمهایی نظیر GitHub، تلگرام و یوتیوب منتشر شده بود، بهجای ارائه ابزار اصلی، دربپشتی را بر روی سیستم قربانیان نصب میکرد. این دربپشتی به هکر امکان سرقت اطلاعات و کنترل کامل سیستمها را میداد.
بر اساس گزارش CloudSEK، این حمله بیشتر کاربران در روسیه، ایالات متحده، هند، اوکراین و ترکیه را تحت تأثیر قرار داد. نکته جالب این است که هکر پس از مدتی بدافزار را از دستگاههای آلوده حذف کرد، اما برخی سیستمها همچنان آلوده باقی ماندهاند.
این حادثه نشاندهنده ریسکهای فعالیت در دنیای هک و امنیت سایبری است و تأکید میکند که اعتماد به منابع ناشناخته میتواند پیامدهای جدی داشته باشد.
هکری ۱۸,۰۰۰ کاربر ناآگاه را با ابزار جعلی بدافزار آلوده کرد
 خبر قبلیاستفاده بدافزار Lumma Stealer از رمزنگاری ChaCha۲۰ برای جلوگیری از شناسایی
 خبر بعدیگروه هکری جدید روسی، تأسیسات انرژی ایالات متحده را هدف قرار داد