
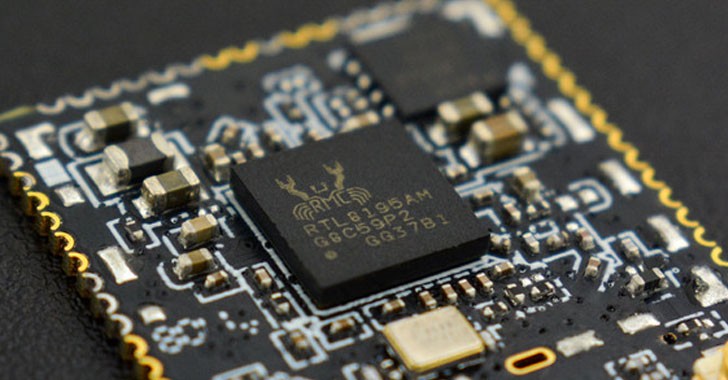
نقاط ضعف بزرگی در ماژول Wi-Fi Realtek RTL8195A کشف شده است که میتوان از آنها برای دسترسی به Root و کنترل کامل ارتباطات بیسیم دستگاه سوءاستفاده کرد.
شش نقص امنیتی توسط محققان شرکت امنیتی اینترنت اشیا Vdoo گزارش شده است.

ماژول Realtek RTL8195A یک ماژول سختافزاری مستقل و کم مصرف Wi-Fi است که در چندین صنعت از جمله کشاورزی، خانههای هوشمند، بهداشت و درمان، بازیها و بخشهای خودرو مورد استفاده قرار میگیرد.
همچنین در این ماژول از “API “Ameba استفاده میشود و به توسعه دهندگان این امکان را میدهد تا از طریق Wi-Fi ، HTTP و MQTT (یک پروتکل پیامرسان سبک برای حسگرهای کوچک و دستگاههای تلفن همراه) با دستگاه ارتباط برقرار کنند.
اگرچه موارد کشف شده توسط Vdoo فقط در مورد مدل RTL8195A تأیید شده است، اما محققان معتقداند که این موارد به سایر واحدها نیز شامل RTL8711AM ،RTL8711AF و RTL8710AF گسترش مییابد.
این نقصها به ترکیبی از stack overflow و out-of-bounds reads که از مکانیسم four-way handshake WPA2 ماژول Wi-Fi هنگام احراز هویت ناشی میشود، مربوط می شوند.
اصلیترین آنها آسیبپذیری سرریز بافر (CVE-۲۰۲۰-۹۳۹۵) است که به یک مهاجم در مجاورت ماژول RTL8195 اجازه میدهد بدون اینکه از رمز عبور شبکه Wi-Fi (یا pre-shared key) مطلع باشد ماژول را کاملاً تصاحب کند.
برای ایجاد حملات DOS میتوان از دو نقص دیگر استفاده کرد، در حالی که مجموعه دیگری از سه نقطه ضعف از جمله CVE-۲۰۲۰-۲۵۸۵۴ میتواند به مهاجم اجازه بهرهبرداری از دستگاههای Wi-Fi و اجرای کد دلخواه را بدهد.
بنابراین در یک سناریوی احتمالی حمله، یک دشمن با آگاهی قبلی از رمز عبور برای شبکه Wi-Fi WPA2 که دستگاه قربانی به آن متصل است، میتواند با اسنیف کردن SSID شبکه و Pairwise Transit Key (PTK) که برای رمزگذاری ترافیک بین مشتری و AP استفاده میشود، هدف را مجبور کند تا به AP جدید متصل شود و کد مخرب را اجرا کند.
Realtek در پاسخ، Ameba Arduino ۲.۰.۸ را با وصلههایی برای شش آسیبپذیری یافت شده توسط Vdoo منتشر کرده است. شایان ذکر است که نسخههای Firmware منتشر شده پس از ۲۱ آوریل ۲۰۲۰ از قبل دارای محافظتهای لازم برای خنثی سازی چنین حملاتی هستند.