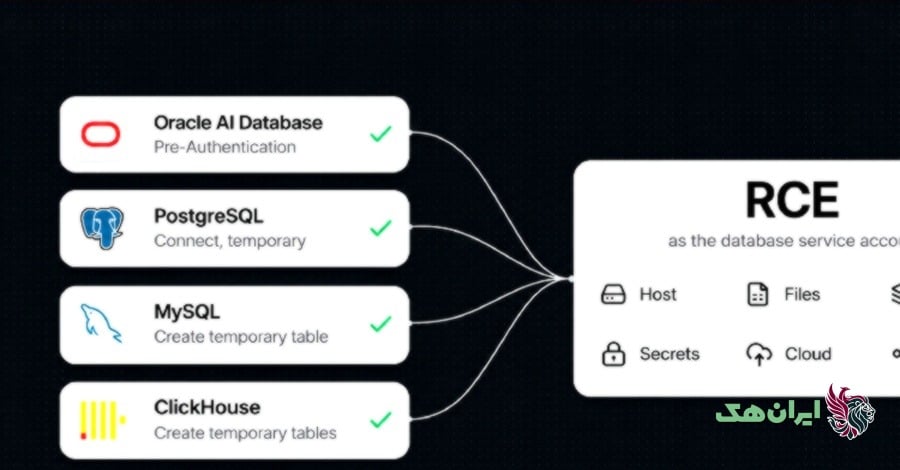
از میان این موارد، چهار آسیبپذیری دارای شناسه رسمی CVE و وصله امنیتی هستند. در PostgreSQL، آسیبپذیری CVE-۲۰۲۶-۱۱۶۳۳۱ به حسابی که توان ساخت اشیاء پایگاهداده را دارد اجازه میدهد با سوءاستفاده از یک اشکال type confusion به اجرای کد در سطح کاربر سیستمعامل دست یابد؛ این نقص هفته گذشته برطرف شد. در MySQL، آسیبپذیری CVE-۲۰۲۶-۱۰۱۷۸۶ در بهینهساز پرسوجو (query optimizer) نسخههای ۲۶.۷.۰ تا ۲۶.۷.۱ را تحت تأثیر قرار میدهد و با وجود رتبهبندی اوراکل بهعنوان نیازمند دسترسی بالا، پژوهشگر با حسابی محدودتر که فقط توان ساخت جداول موقت را داشت به اجرای کد دست یافت. در Oracle، ترکیب یک اشکال در Oracle Text (با شناسه CVE-۲۰۲۶-۱۱۴۸۱۹ و امتیاز شدت ۹.۹) و نقصی در رابط GraphQL سرویس Oracle REST Data Services (CVE-۲۰۲۶-۹۱۶۰۹) امکان اجرای دستورات را پیش از هرگونه ورود فراهم میکند؛ هر دو وصله بهترتیب در بهروزرسانیهای نوامبر و اکتبر عرضه شدند. در ClickHouse نیز یک سرریز عدد صحیح (integer overflow) در پردازش قالب باینری سطرها کشف شد که با تنظیم گزینهای به مقدار صفر قابل بهرهبرداری است؛ این مورد هنوز شناسه CVE و نسخه وصلهشده تأییدشدهای ندارد. کارشناسان توصیه میکنند علاوه بر نصب بهروزرسانیها، سازمانها مجوزهای حسابهای کاربری، بهویژه امتیازات TEMPORARY و ساخت جداول موقت، را بازبینی و از حسابهای غیرضروری سلب کنند؛ هرچند این اقدام مسیر حمله در Oracle را که نیازی به حساب کاربری ندارد، مسدود نمیکند.
کلمات کلیدی : آسیبپذیری پایگاهداده, اجرای کد از راه دور, PostgreSQL, MySQL, ClickHouse, Oracle