• خانه
  • تالارهای گفتگو ( Hack Forum )
  • ابزارها
  • دسته‌بندی مطالب
    • مطالب مورد توجه
    • پربازدید
    • داغ
  • NSA
  • آمریکا
  • آموزشی
  • آندروید
  • آیفون
  • ابزارها
  • اخبار ایران
  • اخبار جهان
  • اخبار سایت
  • ارز دیجیتال
  • اکسپلویت
  • امنیت
  • اینترنت اشیاء
  • باج افزار
  • بدافزار
  • بدافزار بانکی
  • جرایم سایبری
  • جنگ سایبری
  • درز اطلاعات
  • دسته‌بندی نشده
  • روز صفر
  • روسیه
  • سرقت اطلاعات
  • شبکه
  • شبکه تاریک
  • شبکه‌های اجتماعی
  • فناوری
  • کنترل سیستم از راه دور
  • گوشی
  • لینوکس
  • مک
  • مهندسی معکوس
  • نرم افزار
  • نظامی
  • هک
  • هوش مصنوعی
  • وصله امنیتی
  • ویندوز
  • جالبجالب
  • عجیبعجیب
  • ناراحتناراحت
  • انزجارانزجار
  • باحالباحال
  • خنده‌دارخنده‌دار
  • خوبخوب
ایران‌هک را در شبکه‌های اجتماعی دنبال کنید
  • جالبجالب
  • عجیبعجیب
  • ناراحتناراحت
  • انزجارانزجار
  • باحالباحال
  • خنده‌دارخنده‌دار
  • خوبخوب

گروه سایبری ایران هک

  • خانه
  • تالارهای گفتگو ( Hack Forum )
  • ابزارها
  • دسته‌بندی مطالب
    • مطالب مورد توجه
    • پربازدید
    • داغ

گروه سایبری ایران هک

  • NSA
  • آمریکا
  • آموزشی
  • آندروید
  • آیفون
  • ابزارها
  • اخبار ایران
  • اخبار جهان
  • اخبار سایت
  • ارز دیجیتال
  • اکسپلویت
  • امنیت
  • اینترنت اشیاء
  • باج افزار
  • بدافزار
  • بدافزار بانکی
  • جرایم سایبری
  • جنگ سایبری
  • درز اطلاعات
  • دسته‌بندی نشده
  • روز صفر
  • روسیه
  • سرقت اطلاعات
  • شبکه
  • شبکه تاریک
  • شبکه‌های اجتماعی
  • فناوری
  • کنترل سیستم از راه دور
  • گوشی
  • لینوکس
  • مک
  • مهندسی معکوس
  • نرم افزار
  • نظامی
  • هک
  • هوش مصنوعی
  • وصله امنیتی
  • ویندوز
  1. خانه
  2. جرایم سایبری

جرایم سایبری

تصادفی
  • بیشترین رای
  • بیشترین بازدید
  • بیشترین نظرات
  • اخیر
  • ویژه
  • تصادفی
  • بیشترین اشتراک
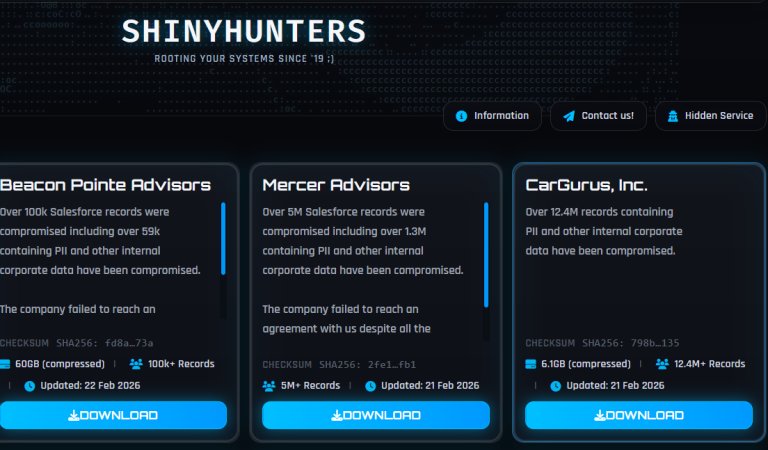
افشای اطلاعات ۱۲.۴ میلیون کاربر CarGurus در حمله سایبری گروه ShinyHunters
298113

افشای اطلاعات ۱۲.۴ میلیون کاربر CarGurus در حمله سایبری گروه ShinyHunters

توسط Mehran
پربازدید
چگونه دیپ‌فیک را تشخیص دهیم؛ حمله کلون‌ها
36179

چگونه دیپ‌فیک را تشخیص دهیم؛ حمله کلون‌ها

توسط Mehran
آغاز تحقیق محرمانگی DHS درباره ردیابی بیومتریک توسط ICE و OBIM
286105

آغاز تحقیق محرمانگی DHS درباره ردیابی بیومتریک توسط ICE و OBIM

توسط Mehran
  • 283137
    آمریکا, باج افزار, جرایم سایبری, هک

    استرداد شهروند اوکراینی به آمریکا به اتهام مشارکت در باج‌افزار جهانی Nefilim

    «آرتم استریژاک»، شهروند اوکراینی، از اسپانیا به ایالات متحده مسترد شده تا با اتهامات مرتبط با عملیات جهانی باج‌افزار که از گونه‌ی معروف Nefilim استفاده...

    Mehran
    توسط Mehran 1 سال قبل1 سال قبل
  • 175144
    بدافزار, جرایم سایبری, درز اطلاعات, سرقت اطلاعات

    بیش از ۲۷۶ میلیون پرونده بیماران در حملات سایبری حوزه سلامت در سال ۲۰۲۴ افشا شد

    بخش سلامت در سال ۲۰۲۴ با موجی بی‌سابقه از حملات سایبری مواجه شد؛ به‌طوری‌که ۹۲٪ از سازمان‌های فعال در این حوزه دست‌کم یک بار مورد...

    Mehran
    توسط Mehran 1 سال قبل1 سال قبل
  • 298160
    آمریکا, اخبار جهان, امنیت, جرایم سایبری, درز اطلاعات

    🇺🇸 سرباز آمریکایی متهم به هک AT&T به دنبال پاسخ «آیا هک کردن می‌تواند خیانت باشد؟» 🔍

    🔥 افشای اطلاعات نظامی و تلاش برای فرار از آمریکا یک سرباز ارتش ایالات متحده که هفته گذشته به افشای سوابق تلفنی مقامات بلندپایه دولت...
    Mehran
    توسط Mehran 2 سال قبل2 سال قبل
  • 240106
    اخبار جهان, امنیت, باج افزار, بدافزار, جرایم سایبری

    افشای اطلاعات بیماران کلینیک IVF توسط گروه باج‌افزاری Termite

    گروه باج‌افزاری Termite داده‌های حساس بیماران کلینیک Genea IVF را که در یک حمله سایبری به سرقت برده بود، به‌صورت آنلاین منتشر کرد. 🔹 Genea...

    Mehran
    توسط Mehran 2 سال قبل2 سال قبل
  • 23382
    جرایم سایبری, جنگ سایبری, درز اطلاعات

    هشدار NCSC درباره جاسوس‌افزارهای MOONSHINE و BADBAZAAR

    رکز ملی امنیت سایبری بریتانیا (NCSC) وابسته به سازمان GCHQ، با همکاری شرکای بین‌المللی و صنعتی خود، هشدار جهانی درباره دو اپلیکیشن جاسوس‌افزار خطرناک به...

    Mehran
    توسط Mehran 1 سال قبل1 سال قبل
  • 270103
    اخبار جهان, جرایم سایبری, جنگ سایبری, درز اطلاعات, شبکه تاریک

    افزایش حملات APT و هکتیویسم تحت تأثیر تنش‌های ژئوپلیتیکی

    گزارش جدید Group-IB نشان می‌دهد که در سال ۲۰۲۴، افزایش تنش‌های ژئوپلیتیکی باعث افزایش چشمگیر حملات گروه‌های تهدید پایدار پیشرفته (APT)، فعالیت‌های هکتیویستی و افزایش...

    Mehran
    توسط Mehran 2 سال قبل2 سال قبل
  • 369174
    آمریکا, آموزشی, اخبار جهان, امنیت, جرایم سایبری, روسیه, سرقت اطلاعات

    موانع قانونی در پیگرد هکرها: چالش‌های نام‌گذاری و مطالعه روش‌های تحقیقاتی توسط مجرمان سایبری

    تحقیقات جرایم سایبری با چالش‌های متعددی روبه‌رو است که باعث می‌شود اجرای قانون در برابر هکرهای مخرب با دشواری مواجه شود. در یک سخنرانی اخیر،...
    Mehran
    توسط Mehran 2 سال قبل2 سال قبل
  • 302165
    امنیت, جرایم سایبری, سرقت اطلاعات

    بازی با امید شغلی کاربران؛ ضرر ۲۶۴ میلیون دلاری در سال ۲۰۲۴ از طریق «کلاهبرداری‌های کاری»

    مجرمان سایبری با سوءاستفاده از نااطمینانی‌های اقتصادی و رواج کار از راه دور، دست به اجرای طرح‌های پیچیده‌ای از کلاهبرداری‌های شغلی زده‌اند؛ به‌طوری که طبق...

    Mehran
    توسط Mehran 1 سال قبل1 سال قبل
  • ناراحتناراحت بدبد
    312104
    آمریکا, بدافزار, جرایم سایبری, جنگ سایبری, درز اطلاعات

    نفوذ هکرهای SolarWinds به آژانس تسلیحات هسته‌ای ایالات متحده

    DOE ایالات متحده تأیید کرده است که گروه هک پشت هک SolarWinds شبکه‌های آژانس تسلیحات هسته‌ای ایالات متحده(NNSA) را نیز هک کرده است. NNSA یک...
    Mehran
    توسط Mehran 6 سال قبل6 سال قبل
  • 305152
    جرایم سایبری, سرقت اطلاعات, هک

    🎭حمله هکرها با استفاده از اپلیکیشن‌های جعلی Adobe و DocuSign برای سرقت حساب‌های Microsoft ۳۶۵

    🚨 حمله سایبری با اپلیکیشن‌های OAuth جعلی مجرمان سایبری در حال ترویج اپلیکیشن‌های مخرب OAuth در مایکروسافت هستند که به عنوان برنامه‌های قانونی Adobe و...

    Mehran
    توسط Mehran 1 سال قبل1 سال قبل
  • 15191
    آمریکا, اخبار جهان, امنیت, بدافزار, جرایم سایبری, جنگ سایبری, درز اطلاعات

    کمپین بدافزاری J-magic: هدف‌گیری روترهای Juniper با Backdoor

    محققان شرکت Lumen Technologies از کشف یک کمپین بدافزاری به نام J-magic خبر دادند که روترهای Juniper را با استفاده از یک درب‌پشتی سفارشی هدف...

    Mehran
    توسط Mehran 2 سال قبل2 سال قبل
  • 21577
    اخبار جهان, باج افزار, جرایم سایبری, درز اطلاعات

    گروه باج‌افزاری MedusaLocker به دنبال جذب Pentester

    گروه باج‌افزاری MedusaLocker که از اواخر ۲۰۱۹ فعال است، در سایت نشت داده خود در شبکه Tor اعلام کرده به دنبال استخدام Pentesterهای جدید است....

    Mehran
    توسط Mehran 1 سال قبل1 سال قبل
  • 1
  • 2
  • …
  • 13
  • بعدی

تگ‌ها

Android Apple APT bug chrome CISA cve cybersecurity Exploit fbi Google hack hacked Malware microsoft OpenAI phishing ransomware rce solarwinds vmware windows zero-day آسیب‌پذیری اجرای کد از راه دور امنیت_سایبری امنیت سازمانی امنیت سایبری امنیت شبکه اکسپلویت باج افزار باج‌افزار بدافزار تهدیدات سایبری جرایم سایبری حملات سایبری حمله سایبری سرقت اطلاعات فیشینگ مایکروسافت مهندسی اجتماعی هوش مصنوعی هک هکر گوگل
  • محققان بدافزار «fast۱۶» پیش از استاکس‌نت را کشف...

    محققان بدافزار «fast۱۶» پیش از استاکس‌نت را کشف...

  • شهروندان آمریکایی پشت «مزرعه لپ‌تاپ» کارگران فناوری اطلاعات...

    شهروندان آمریکایی پشت «مزرعه لپ‌تاپ» کارگران فناوری اطلاعات...

  • CISA آسیب‌پذیری Windows Task Host را به عنوان...

    CISA آسیب‌پذیری Windows Task Host را به عنوان...

  • شهر سنت جوزف آمریکا توسط گروه حنظله هک...

    شهر سنت جوزف آمریکا توسط گروه حنظله هک...

  • افشای کارزار جهانی آزار و سرکوب منتقدان توسط...

    افشای کارزار جهانی آزار و سرکوب منتقدان توسط...

  • افشای اطلاعات ۱۲.۴ میلیون کاربر CarGurus در حمله...

    افشای اطلاعات ۱۲.۴ میلیون کاربر CarGurus در حمله...

  • شد انفجاری آسیب‌پذیری‌ها در سال ۲۰۲۵؛ تنها ۱٪...

    شد انفجاری آسیب‌پذیری‌ها در سال ۲۰۲۵؛ تنها ۱٪...

  • سوءاستفاده فعال از آسیب‌پذیری بحرانی BeyondTrust با امتیاز...

    سوءاستفاده فعال از آسیب‌پذیری بحرانی BeyondTrust با امتیاز...

  • بات‌های چینی وب‌سایت‌های دولتی و بلاگ‌های فعالیت‌های ماورایی...

    بات‌های چینی وب‌سایت‌های دولتی و بلاگ‌های فعالیت‌های ماورایی...

  • گوگل اولین zero-day فعال Chrome در سال ۲۰۲۶...

    گوگل اولین zero-day فعال Chrome در سال ۲۰۲۶...

  • ثبت ۶۳۷ حادثه امنیت سایبری در نهادهای دولتی...

    ثبت ۶۳۷ حادثه امنیت سایبری در نهادهای دولتی...

  • وصله بیش از ۱۲ آسیب‌پذیری در Ivanti Endpoint...

    وصله بیش از ۱۲ آسیب‌پذیری در Ivanti Endpoint...

  • افشای گسترده اطلاعات در Conduent و تأثیر آن...

    افشای گسترده اطلاعات در Conduent و تأثیر آن...

  • چگونه دیپ‌فیک را تشخیص دهیم؛ حمله کلون‌ها

    چگونه دیپ‌فیک را تشخیص دهیم؛ حمله کلون‌ها

  • درس‌هایی آموخته‌شده از تأمین امنیت بزرگ‌ترین رویدادهای سایبری...

    درس‌هایی آموخته‌شده از تأمین امنیت بزرگ‌ترین رویدادهای سایبری...

  • آغاز تحقیق محرمانگی DHS درباره ردیابی بیومتریک توسط...

    آغاز تحقیق محرمانگی DHS درباره ردیابی بیومتریک توسط...

  • پایان عصر «سریع حرکت کن و خراب کن»...

    پایان عصر «سریع حرکت کن و خراب کن»...

  • سوءاستفاده هکرها از MongoDBهای بدون ایمن‌سازی برای پاک‌سازی...

    سوءاستفاده هکرها از MongoDBهای بدون ایمن‌سازی برای پاک‌سازی...

© 2026 کلیه حقوق محفوظ است

ورود به اسایت

Captcha!
Forgot password?

رمز را فراموش کردم

Back to
ورود به اسایت