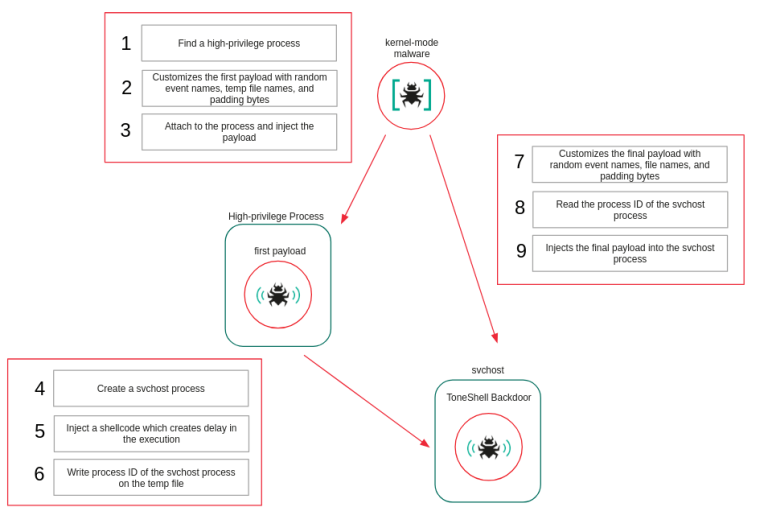
دی ۱۴۰۴ ۱۱ امنیت Mehran شبح در کرنل؛ چگونه HoneyMyte با یک Rootkit کنترل هسته، دولتهای آسیایی را تسخیر کرد
تیر ۱۴۰۴ ۲۳ امنیت Mehran سواستفاده مهاجمان از فایلهای CHM برای تحویل بدافزار – استفاده از فایل deklaracja.chm با سناریوی بانکی در لهستان
تیر ۱۴۰۴ ۳ اخبار جهان Mehran حمله گروه چینی Salt Typhoon به شرکت مخابراتی کانادایی با سوءاستفاده از آسیبپذیری Cisco
فروردین ۱۴۰۴ ۱۰ جرایم سایبری Mehran استفاده گروه هکری Gamaredon از فایلهای LNK برای تحویل backdoor مخرب Remcos