
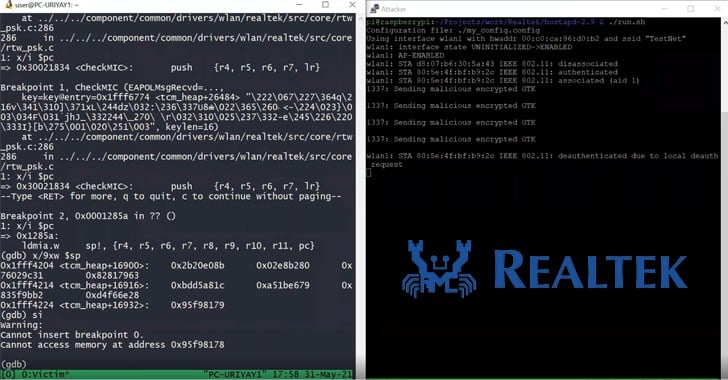
مجموعه جدیدی از آسیبپذیریهای مهم در ماژول Wi-Fi Realtek RTL8170C کشف شده است که مهاجم میتواند برای به دست آوردن امتیازات بالاتر در دستگاه و hijack ارتباطات بیسیم، از آنها سواستفاده کند.

محققان شرکت امنیتی Vdoo در مقاله خود گفتند: بهره برداری موفقیتآمیز از این آسیبپذیریها منجر به کنترل کامل ماژول Wi-Fi و دسترسی ROOT روی سیستمعامل (مانند Linux یا Android) دستگاهی میشود که از این ماژول استفاده میکند.
این نقصها بر تمام دستگاههای embedded و اینترنت اشیا که از این ماژول برای اتصال به شبکههای Wi-Fi استفاده میکنند تأثیر میگذارد.
این یافتهها به دنبال تجزیه و تحلیل قبلی که در ماه فوریه انجام گرفت بود که نقاط ضعف مشابهی را در ماژول Wi-Fi Realtek RTL8195A فاش کرد، از جمله مهمترین آنها آسیبپذیری سرریز بافر (CVE-۲۰۲۰-۹۳۹۵) است که به یک مهاجم اجازه میدهد بدون نیاز به دانستن رمز عبور شبکه Wi-Fi، بطور کامل از آن استفاده کند.
در همین راستا، مکانیزم four-way handshake WPA2 ماژول Wi-Fi RTL8170C در برابر دو آسیبپذیری سرریز بافر مبتنی بر پشته (CVE-۲۰۲۰-۲۷۳۰۱ و CVE-۲۰۲۰-۲۷۳۰۲ امتیازات CVSS: ۸.۰) آسیبپذیر است.