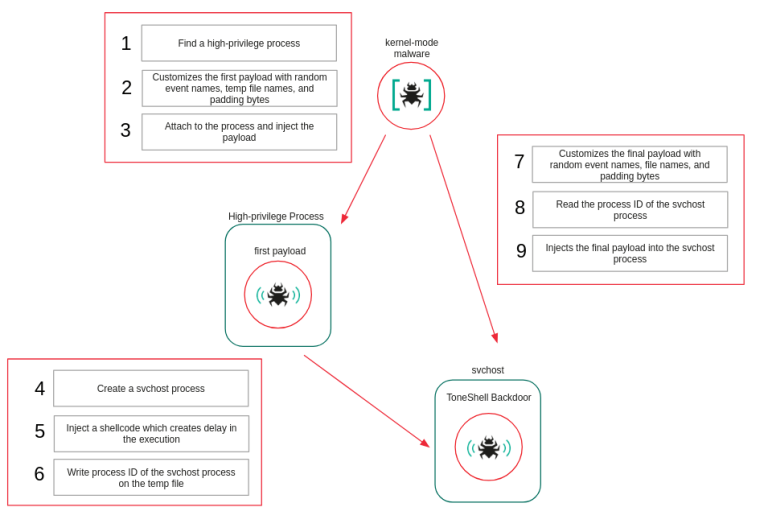
دی ۱۴۰۴ ۱۱ امنیت Mehran شبح در کرنل؛ چگونه HoneyMyte با یک Rootkit کنترل هسته، دولتهای آسیایی را تسخیر کرد
آبان ۱۴۰۴ ۹ اکسپلویت Mehran سوءاستفاده گسترده از فریمورک متنباز AdaptixC۲ برای توزیع بدافزار و حملات باجافزاری
شهریور ۱۴۰۴ ۳ اخبار جهان Mehran EDR در برابر MDR — تفاوتها چیست و کدام راهکار برای سازمان شما مناسبتر است؟
خرداد ۱۴۰۴ ۱۹ آمریکا Mehran مسدودسازی حسابهای ChatGPT مورد استفاده توسط هکرهای روس، ایرانی و چینی توسط OpenAI
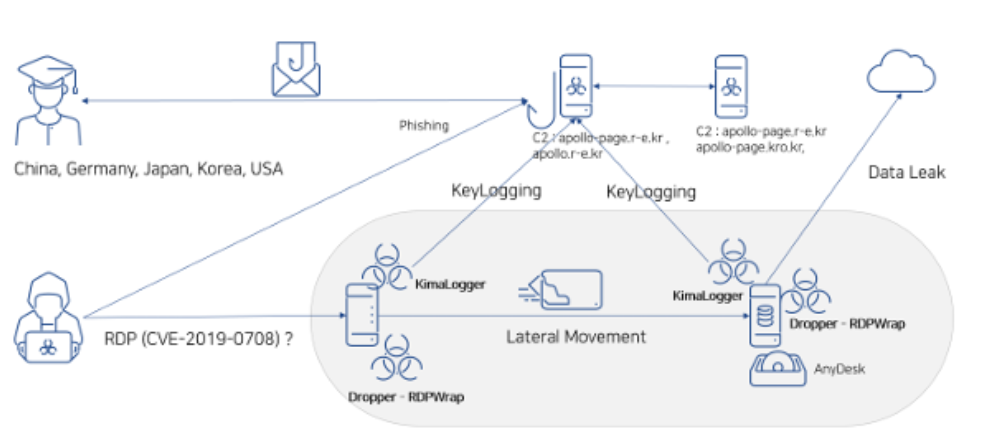
اردیبهشت ۱۴۰۴ ۱ آمریکا Mehran سوءاستفاده گروه Kimsuky از آسیبپذیریهای RDP و Microsoft Office در حملات هدفمند
فروردین ۱۴۰۴ ۲۸ اخبار جهان Mehran افشای عمومی دادههای سرقتشده در حمله باجافزاری به شرکت Harvest فرانسه